Negli ultimi anni la crescita delle minacce cibernetiche ha imposto a istituzioni e imprese di rafforzare gli strumenti di prevenzione, monitoraggio e risposta. In questo quadro, la piena operatività della direttiva NIS2 sta producendo un primo effetto molto concreto per il miglioramento della cybersicurezza nazionale: un significativo ampliamento della capacità di rilevare, qualificare e notificare gli eventi e gli incidenti.
È quanto emerge dall’Operational Summary dell’Agenzia per la Cybersicurezza Nazionale (ACN) relativo a marzo 2026: 436 eventi cyber, sostanzialmente in linea con febbraio, ma 313 incidenti ad impatto confermato, in aumento dell’81% sul mese precedente. Il dato va letto alla luce del nuovo flusso informativo introdotto dalla NIS2 e dell’incidente che ha coinvolto un fornitore di servizi digitali, con effetti a cascata soprattutto sui comparti delle telecomunicazioni e della sanità.
LA NIS2 CAMBIA LA LETTURA DEL FENOMENO
La serie mensile mostra come nel corso del 2025 eventi e incidenti (ad impatto confermato) abbiano seguito un andamento irregolare, con un primo picco a giugno, quando si sono registrati 433 eventi e 90 incidenti, e una successiva flessione nella seconda metà dell’anno. Nel primo trimestre del 2026, però, il profilo cambia nettamente: gennaio e febbraio avevano già segnalato una crescita sensibile, mentre marzo segna un nuovo salto soprattutto sul fronte degli incidenti, ormai prossimi ai livelli degli stessi eventi rilevati.
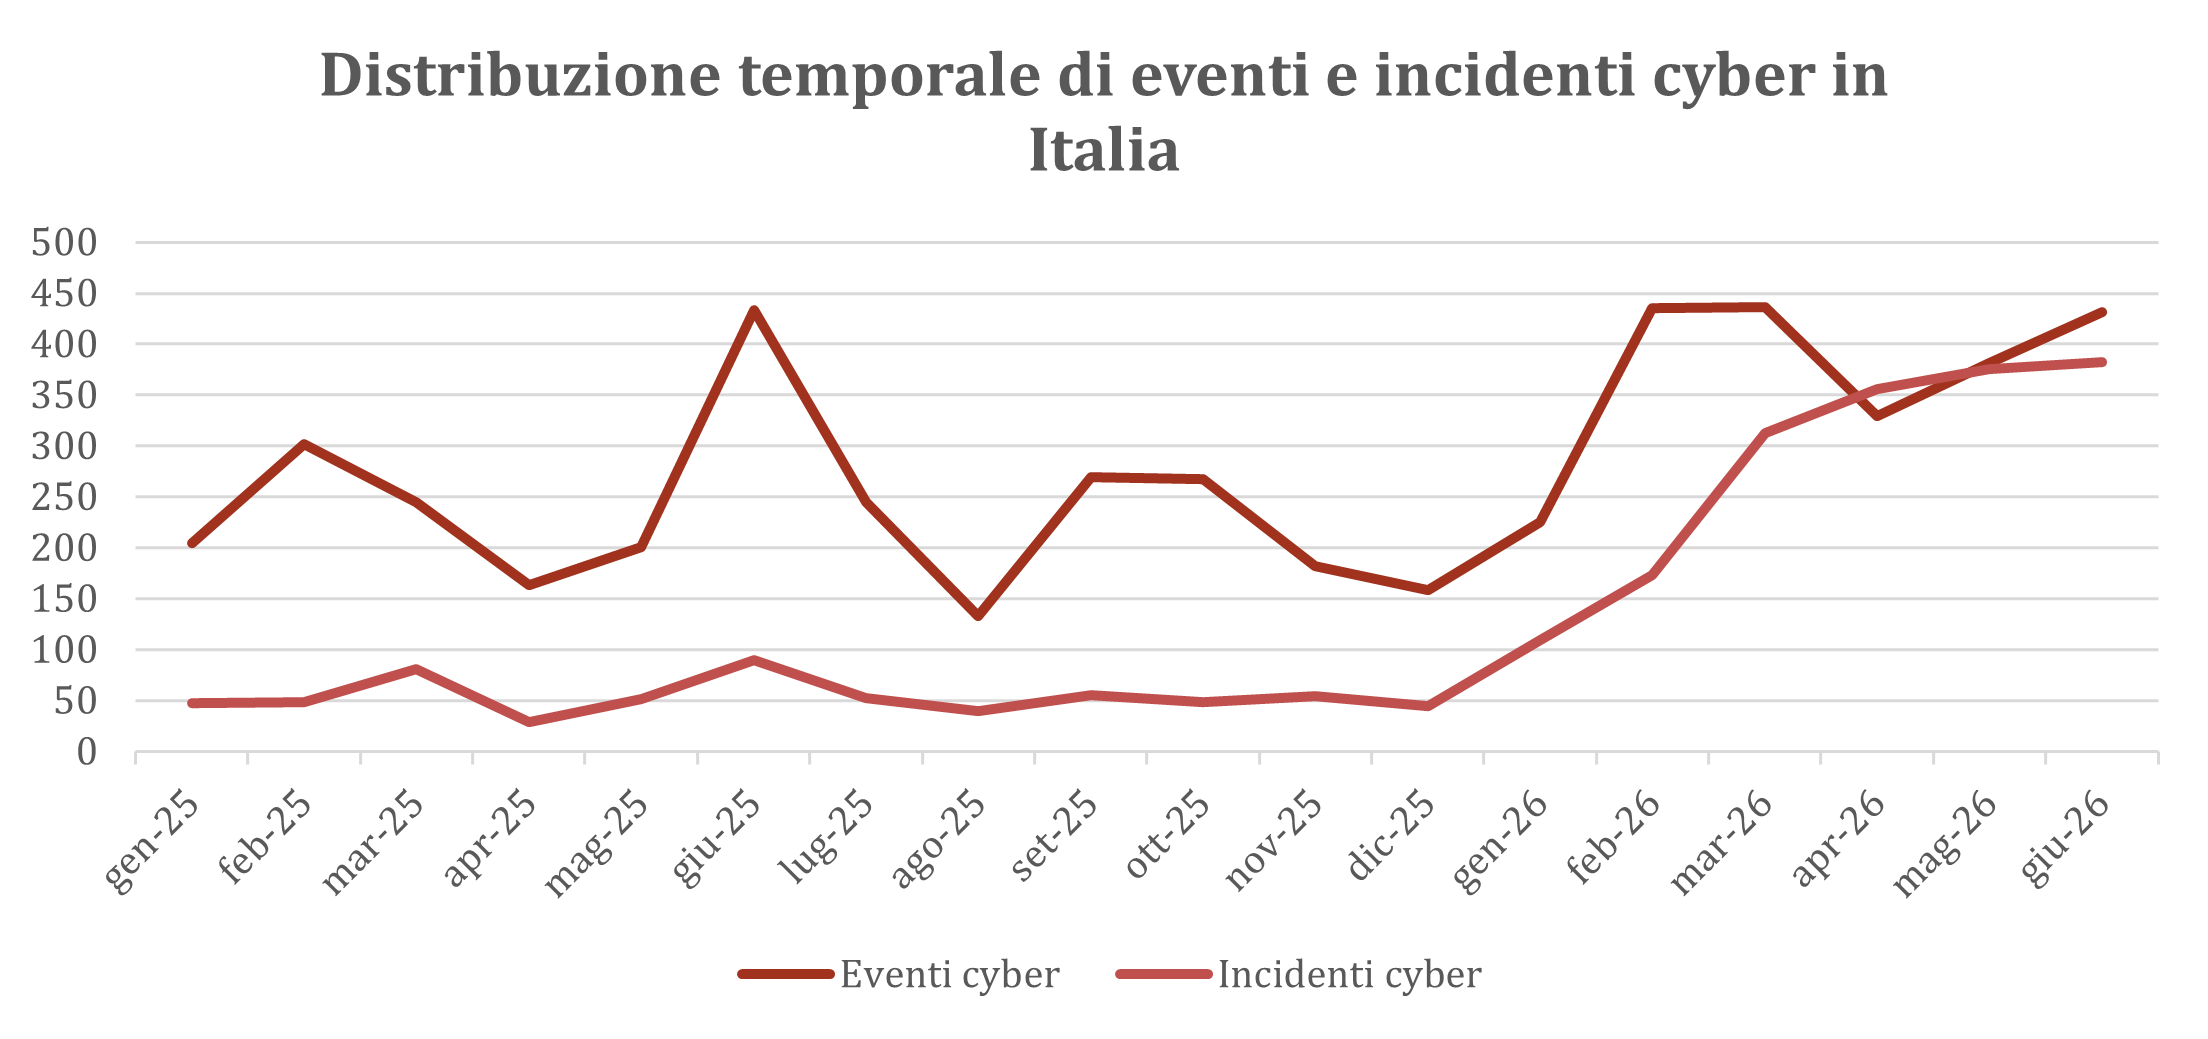
Il punto centrale è che questa dinamica non può essere letta come un semplice deterioramento dello scenario. L’Agenzia per la Cybersicurezza Nazionale evidenzia infatti che l’aumento della visibilità è legato alla piena operatività degli obblighi di notifica NIS2 e che gli impatti degli incidenti restano complessivamente allineati alla media dei mesi precedenti. In altre parole, la fotografia si fa più nitida e più ampia: il sistema Paese vede di più e classifica meglio ciò che accade.
Le stime previsionali tra aprile e giugno 2026, elaborate da ACN attraverso un modello ARIMA, vanno interpretate con cautela, anche perché il manifestarsi degli eventi cyber dipende da molteplici fattori, tra cui il contesto geopolitico, la scoperta di nuove vulnerabilità e la capacità operativa degli attaccanti. Resta però evidente che, anche nei prossimi mesi, il livello di attenzione è destinato a rimanere elevato.
I SETTORI PIÙ IMPATTATI
Sul piano settoriale, la mappa di marzo 2026 mostra un quadro in parte diverso da quello osservato in altri passaggi recenti concentrati sulla pubblica amministrazione. Al primo posto si collocano le telecomunicazioni con 126 vittime di eventi cyber e un aumento del 379% rispetto alla media del semestre precedente. Seguono sanità, con 67 vittime e una crescita che raggiunge il 593%, manifatturiero con 61 (+144%), tecnologico con 55 (+108%) ed energia con 50 (+329%).
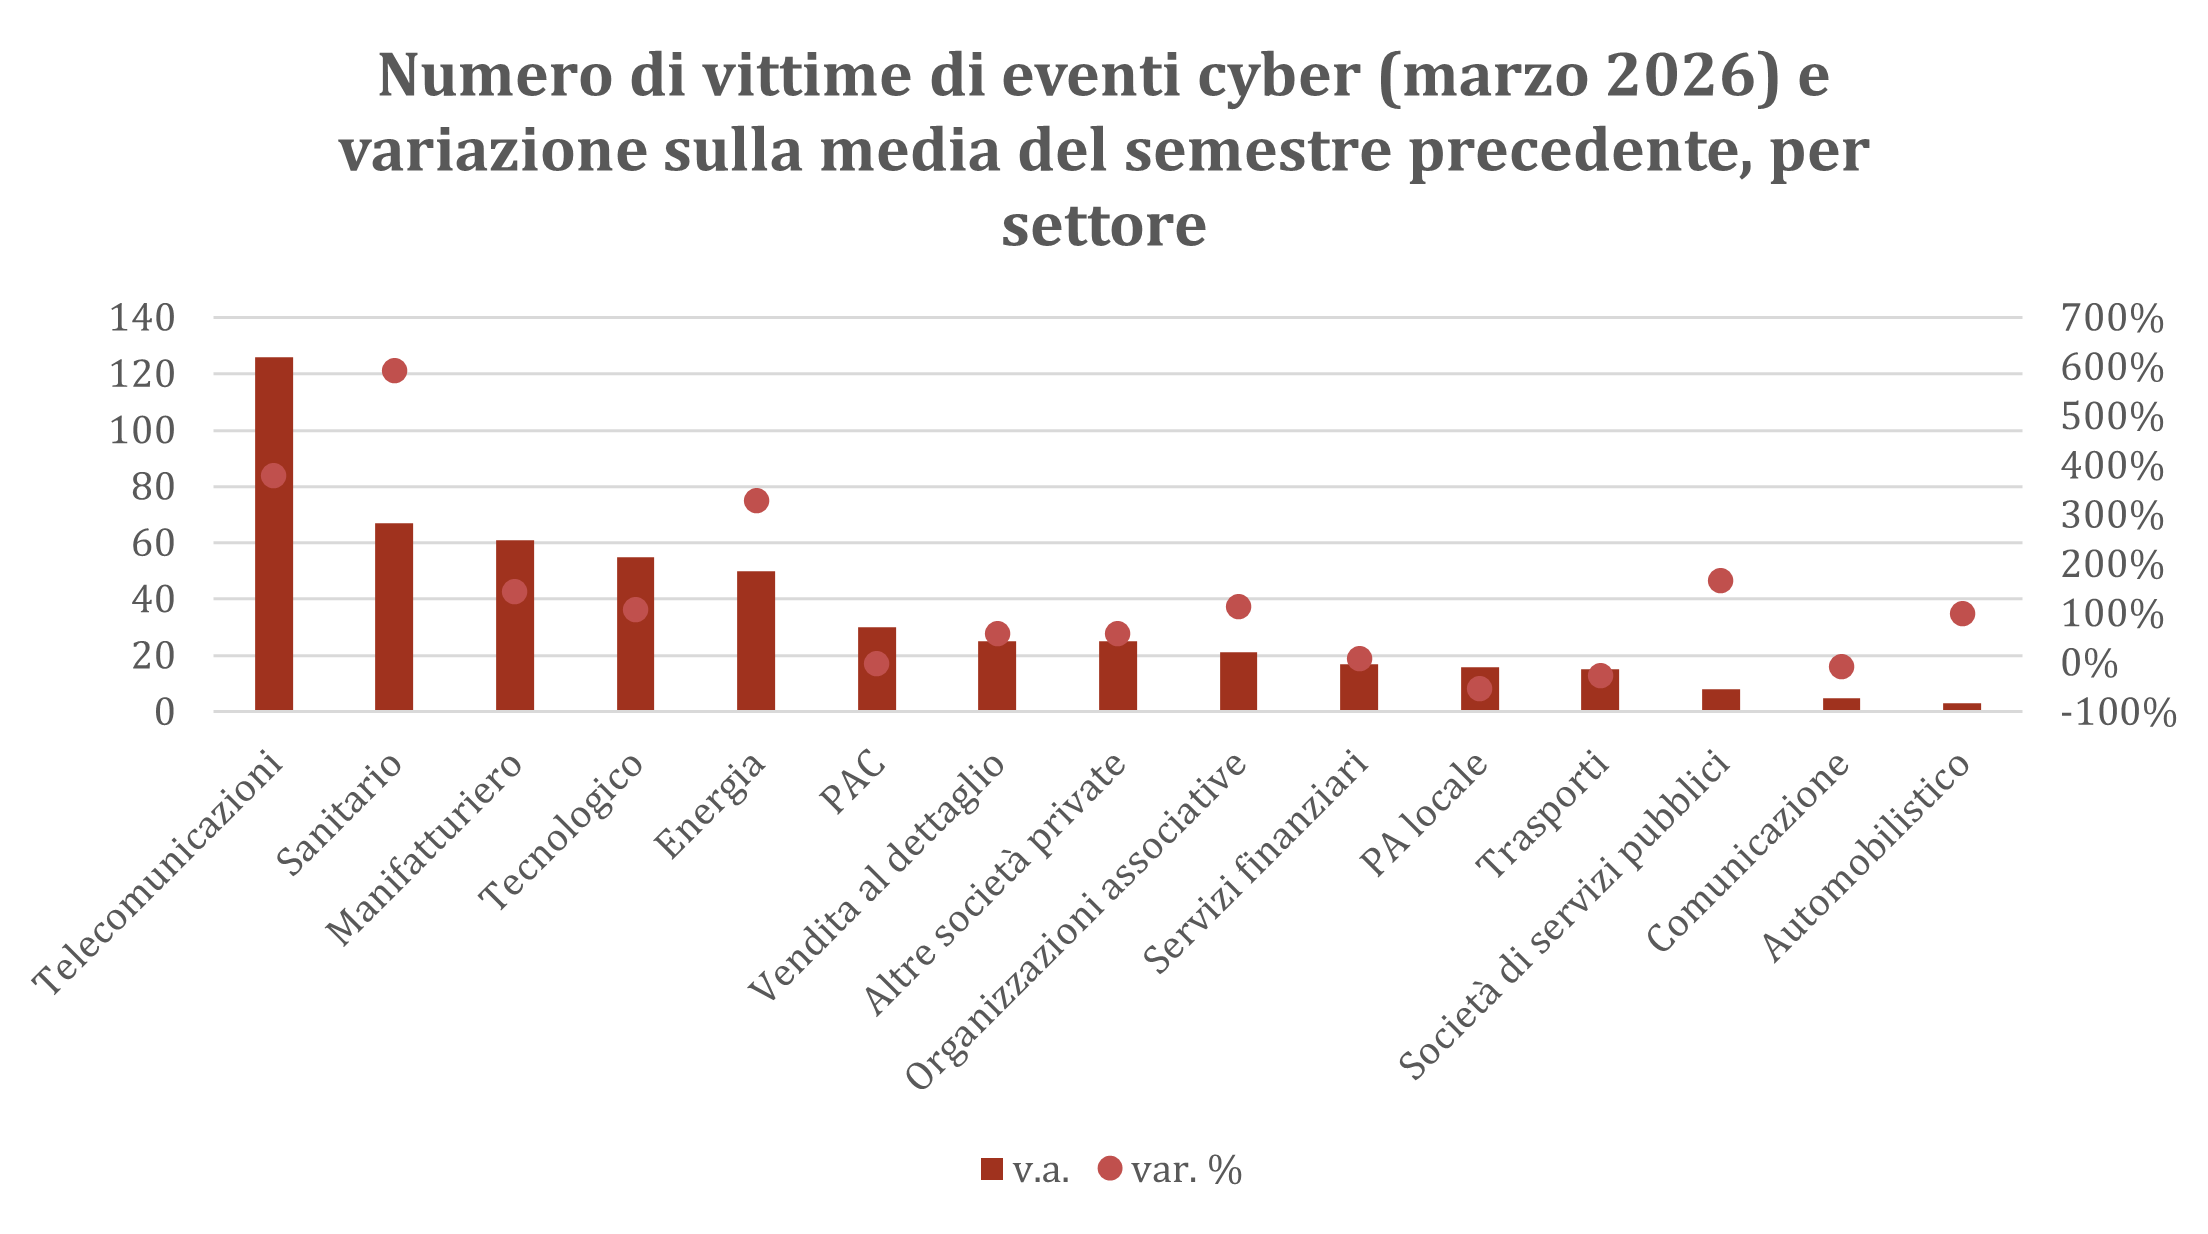
Il segnale appare chiaro: avanzano comparti essenziali e fortemente interconnessi, spesso dipendenti da fornitori digitali e servizi terzi. Non a caso, telecomunicazioni e sanitario sono stati interessati soprattutto da violazioni dei livelli di servizio attesi riconducibili all’incidente di cybersicurezza del fornitore, mentre nel manifatturiero hanno pesato in misura prevalente esposizioni di dati e compromissioni delle caselle e-mail.
È altrettanto significativo osservare che, nello stesso mese, la PA centrale (PAC) si ferma a 30 vittime e la PA locale a 16, con andamenti rispettivamente stabili o addirittura in calo nel secondo caso – del 53% – rispetto al semestre precedente.
CAMBIA ANCHE LA FISIONOMIA DELLE MINACCE
Anche la distribuzione delle minacce conferma che il quadro in materia di cybersicurezza si sta facendo più articolato. A marzo 2026 prevalgono esposizione dati, con 108 casi e un aumento del 115% rispetto alla media del semestre precedente, a cui fa seguito la compromissione di caselle e-mail, con 97 casi (+133%), e guasti o disservizi operativi, pari a 94 casi (+541%). Seguono phishing, brand abuse e supply chain attack, tutte categorie in aumento rispetto al semestre precedente.
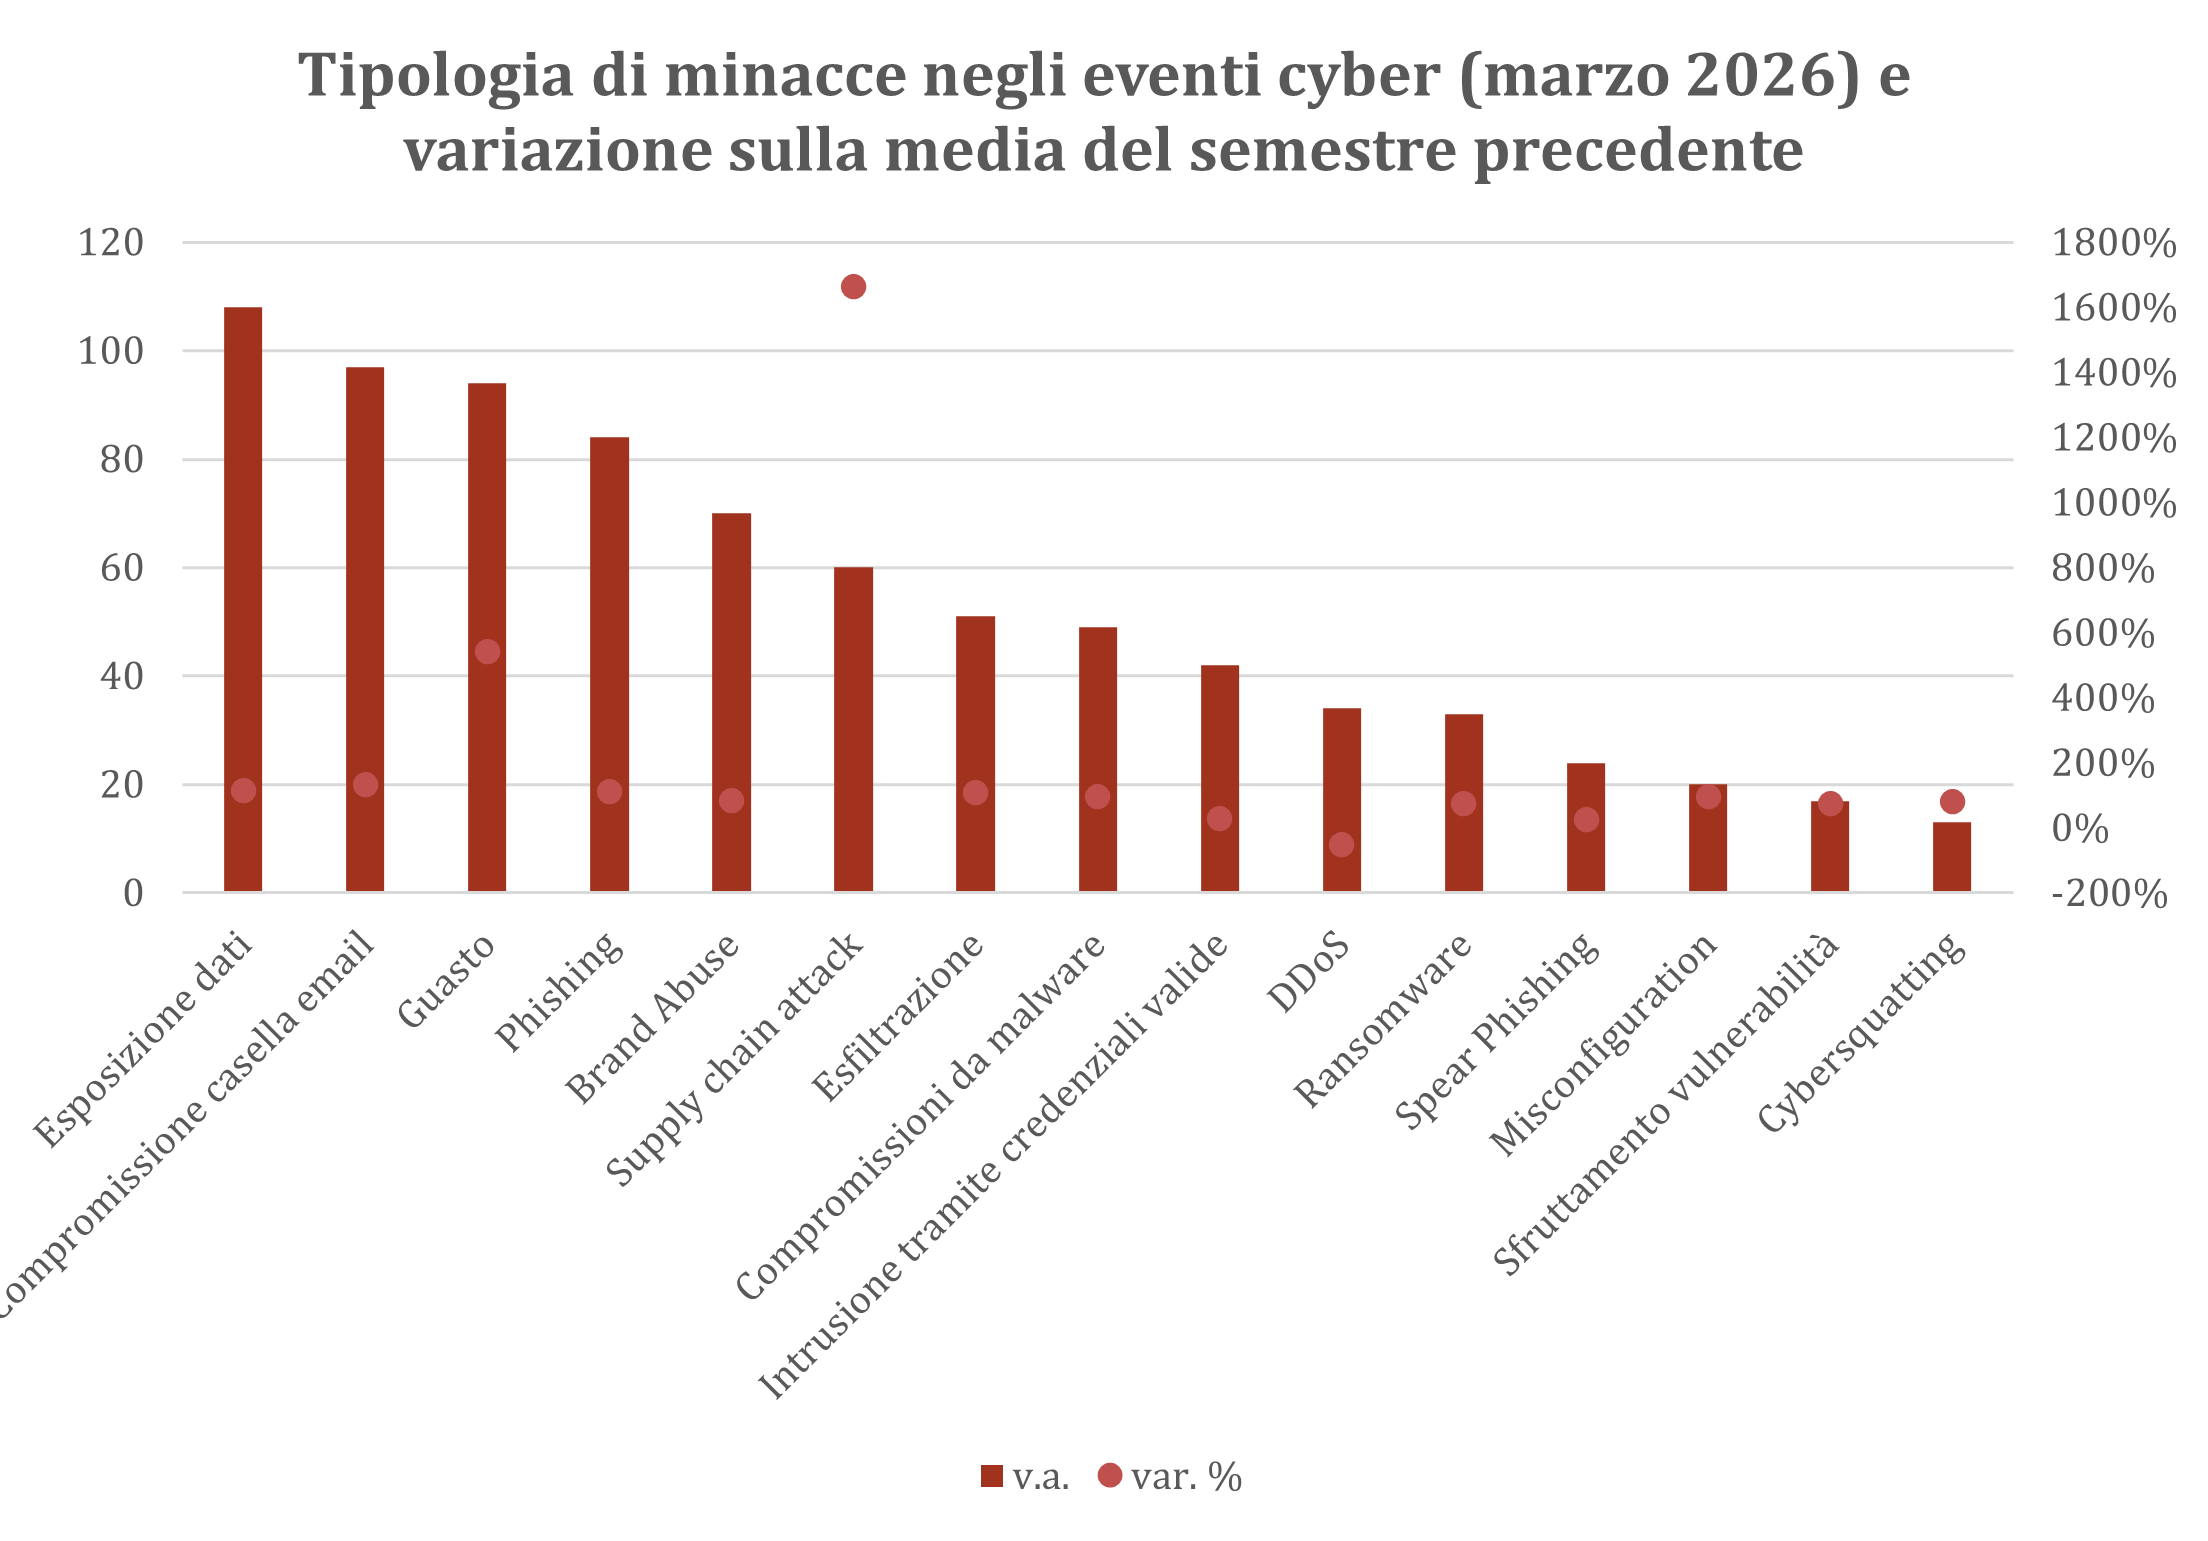
Il dato sugli attacchi alla supply chain merita particolare attenzione. La crescita percentuale estremamente elevata di questa tipologia non va letta solo come un rimbalzo statistico, ma come l’indicatore di un rischio strutturale: quando un anello della filiera digitale viene colpito, gli effetti possono propagarsi rapidamente su più soggetti e più settori. È una dinamica che la piena operatività della NIS2 rende oggi molto più visibile rispetto al passato.
Al tempo stesso, la flessione degli eventi DDoS rispetto alla media del semestre precedente suggerisce che, dopo i mesi segnati dalle tensioni geopolitiche e dal contesto di Milano-Cortina, a marzo il baricentro della minaccia si sia spostato maggiormente verso altri tipi di minacce. Resta comunque elevata l’attenzione sul ransomware, che continua a colpire soprattutto manifatturiero, telecomunicazioni e sanitario, spesso attraverso credenziali già compromesse e servizi di accesso remoto non adeguatamente configurati.
NON SOLO NOTIFICHE: CRESCE ANCHE L’ATTIVITÀ DI ALLERTAMENTO
Il rafforzamento della postura nazionale non si esaurisce nella rilevazione degli incidenti. A marzo, il CSIRT Italia ha inviato 1.977 comunicazioni di allertamento relative a 3.340 servizi esposti su Internet e potenzialmente vulnerabili; le comunicazioni complessive verso pubbliche amministrazioni e imprese hanno raggiunto quota 7.216, in aumento di 2.566 rispetto a febbraio. Nello stesso mese sono state censite 6.192 nuove vulnerabilità (CVE), 1.281 delle quali corredate da Proof of Concept.
Si tratta di numeri che restituiscono l’immagine di un sistema di monitoraggio sempre più capillare, chiamato a gestire una superficie d’attacco in espansione e una domanda crescente di prevenzione, early warning e supporto operativo.
CONCLUSIONI
In definitiva, i dati rilasciati dall’Agenzia per la Cybersicurezza Nazionale mostrano che la piena attuazione della NIS2 sta cambiando la qualità con cui la minaccia cibernetica viene osservata in Italia. Aumenta la visibilità degli incidenti, emergono con maggiore chiarezza le dipendenze tra settori e fornitori digitali e si amplia il perimetro dei soggetti coinvolti.
Questo non conduce a una lettura meramente emergenziale dei numeri, ma richiede di rafforzare governance, processi di notifica, capacità di risposta e cultura della sicurezza. Per imprese e amministrazioni, la compliance non basta se non si traduce in monitoraggio continuo, gestione della supply chain, formazione del personale e investimenti sulla resilienza operativa.
In questa direzione vanno anche le ultime determinazioni ACN, con particolare attenzione ai fornitori rilevanti e alla categorizzazione di attività e servizi. È un passaggio importante, perché rende più strutturata la lettura delle dipendenze critiche e più proporzionata l’applicazione degli obblighi rispetto all’esposizione al rischio.
È dunque su questo terreno che si misurerà, nei prossimi mesi, la capacità del sistema Paese di trasformare l’aumento della visibilità in un reale rafforzamento della cybersicurezza nazionale.