A settembre 2026 ENISA, l’Agenzia dell’Unione europea per la cibersicurezza, ha pubblicato la nuova edizione del Threat Landscape, il rapporto annuale che fotografa lo stato delle minacce informatiche nell’Unione. Se n’è parlato relativamente poco al di fuori degli addetti ai lavori, complice una narrazione mediatica che tende a concentrarsi sui singoli attacchi eclatanti più che sui trend di fondo. Eppure il rapporto restituisce un paradosso che vale la pena raccontare, perché la minaccia più rumorosa non è quella più pericolosa, mentre quella più silenziosa è, nel medio periodo, la più temuta dagli stessi analisti dell’Agenzia. Che cosa succede quando gli indicatori che dominano le statistiche non sono quelli che dovrebbero orientare le priorità di difesa?
È la domanda implicita al centro del Threat Landscape 2026, realizzato da ENISA sulla base di 8.257 incidenti raccolti nel corso del 2025 da fonti aperte e da segnalazioni volontarie degli Stati membri, pubblicato lo scorso settembre. Non è un rapporto di intelligence riservata, ma un esercizio di sintesi annuale pensato per orientare le priorità di policy dei prossimi dodici mesi, tanto a Bruxelles quanto nelle capitali nazionali.
IL RUMORE DEGLI ATTACCHI IDEOLOGICI
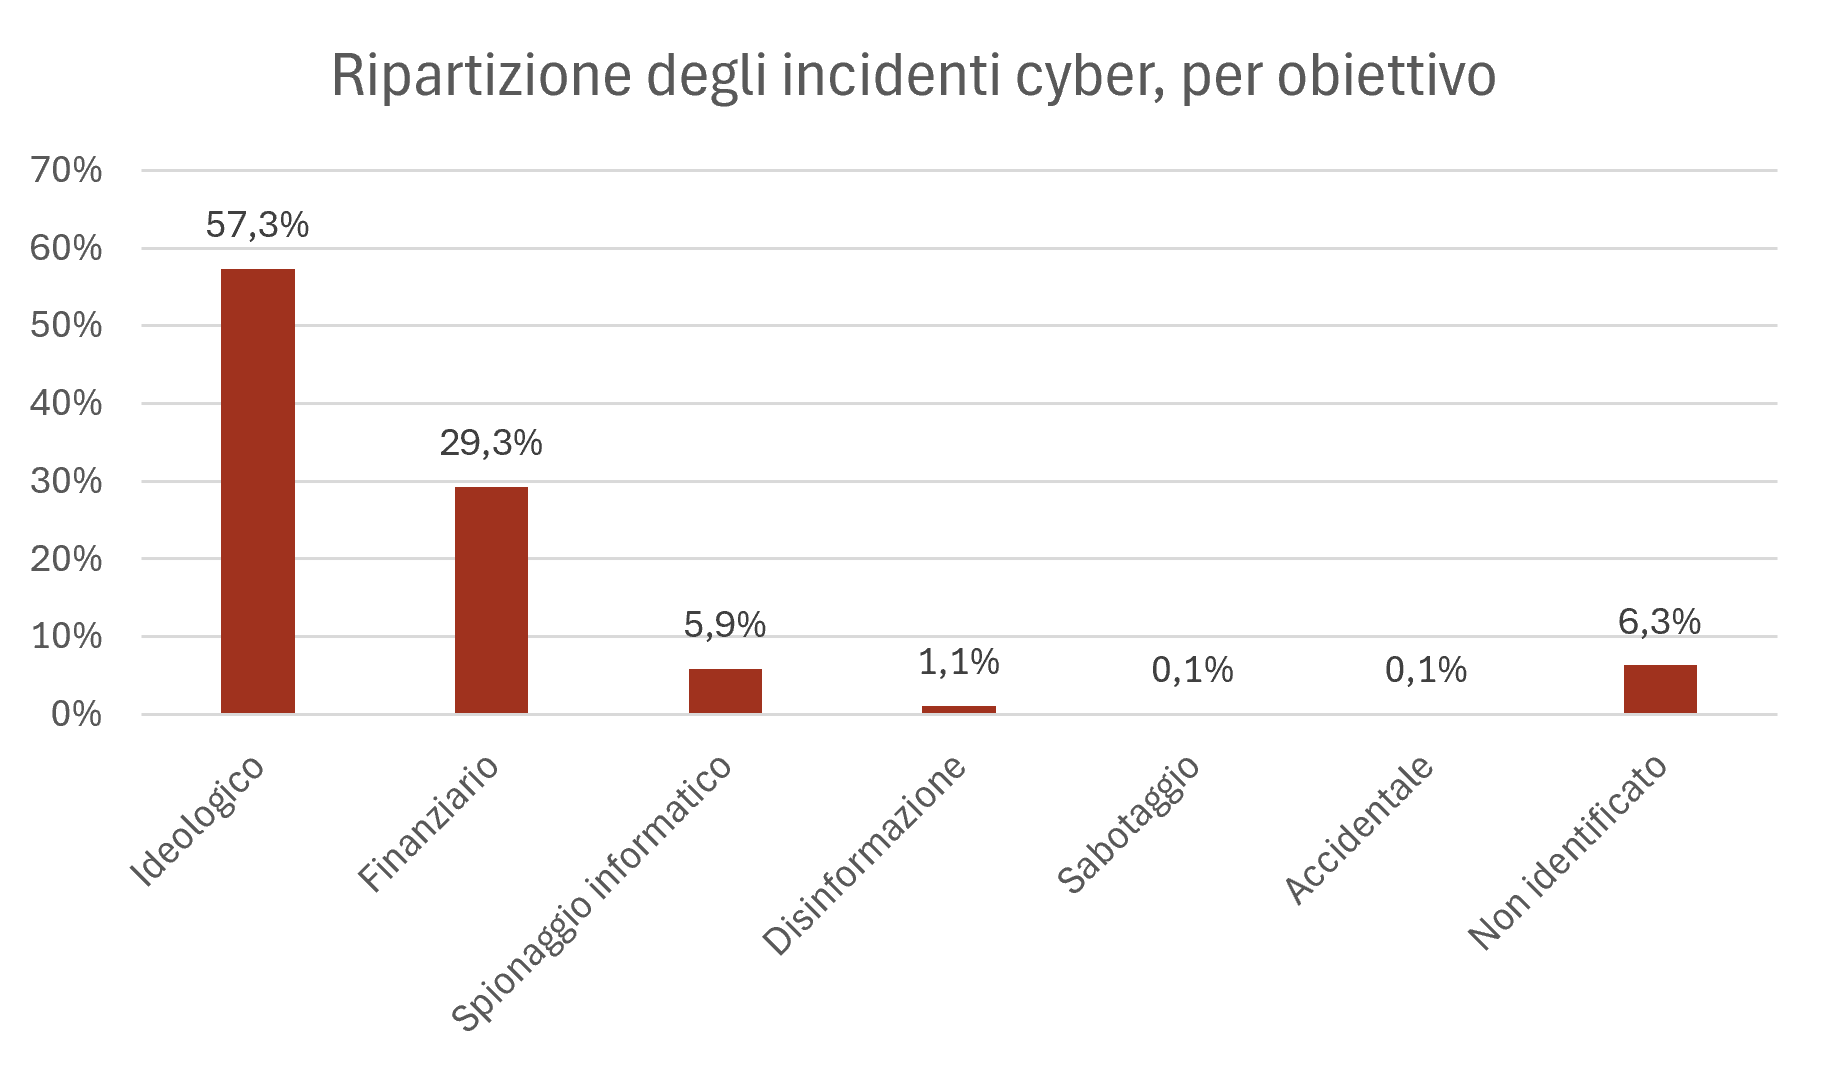
Il primo dato riguarda la natura degli attacchi che affollano le statistiche. Gli incidenti a matrice ideologica, quasi sempre campagne DDoS rivendicate da gruppi hacktivisti legati a dinamiche geopolitiche come la guerra in Ucraina o il conflitto in Medio Oriente, rappresentano il 57,3% del totale degli eventi registrati, seguiti a distanza dagli attacchi a scopo economico con il 29,3%.
Eppure ENISA è esplicita nel definire gli attacchi ideologici, citando il proprio rapporto sugli investimenti NIS, come poco più di “rumore” agli occhi delle stesse organizzazioni colpite, capaci al più di produrre disservizi temporanei sui siti pubblici. Non a caso la pubblica amministrazione, il settore più bersagliato in assoluto con il 31,8% degli incidenti, deve l’81,8% dei propri casi proprio a campagne DDoS a sfondo ideologico condotte da gruppi come NoName057(16), Dark Storm Team e Keymous+, spesso a ridosso di eventi geopolitici specifici, dal Summit NATO dell’Aia agli annunci di nuovi pacchetti di aiuti militari a Kiev.
DOVE FA MALE DAVVERO, IL RANSOMWARE
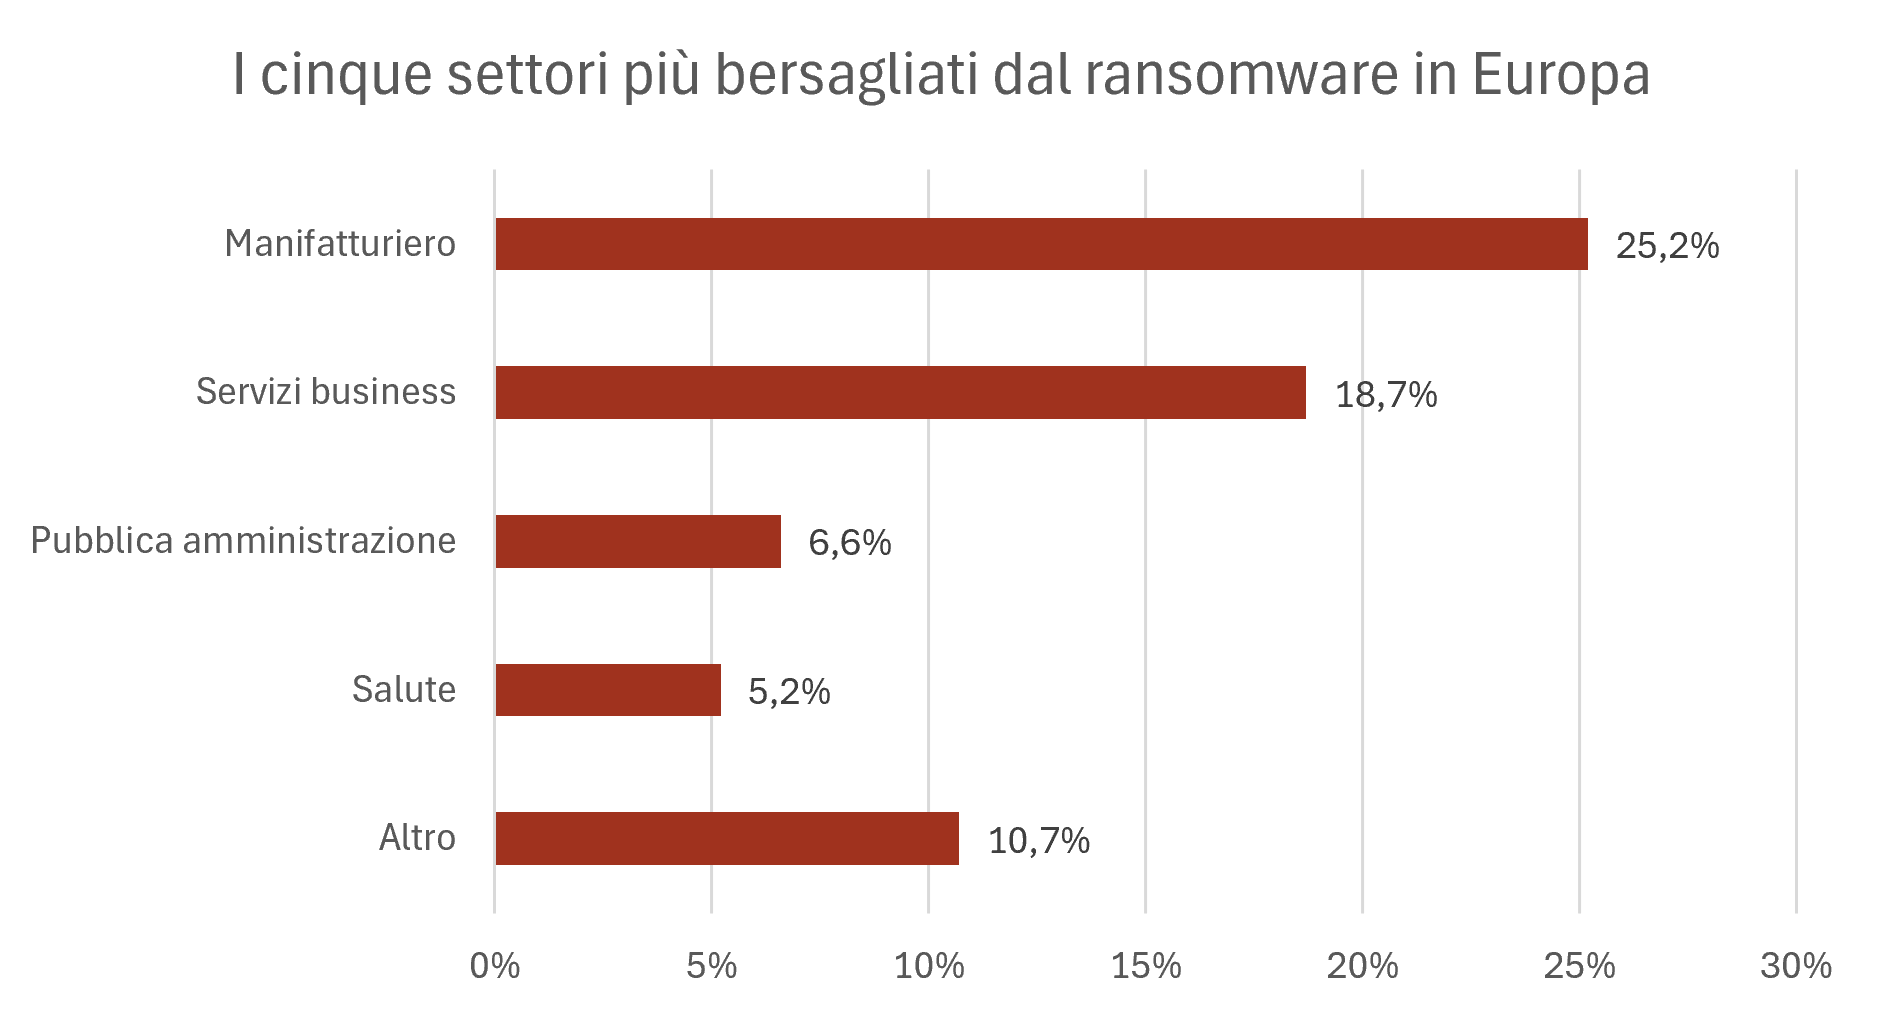
Le attività a scopo economico, pur restando nettamente minoritarie negli obiettivi complessivi, sono indicate da ENISA come la minaccia più dannosa nel breve periodo, e il ransomware ne costituisce la componente più impattante con il 47,3% degli eventi finanziariamente motivati. Qilin, SafePay, Akira, INC Ransom e Hunters International sono i gruppi più attivi in Europa, con una tendenza operativa che si sta spostando dalla sola cifratura dei dati verso l’esfiltrazione e l’estorsione, più difficile da contrastare con i tradizionali backup di ripristino. A livello settoriale il manifatturiero assorbe la quota più ampia delle rivendicazioni ransomware (25,2%), seguito dai servizi business (18,7%), da un gruppo eterogeneo di altri comparti tra cui il retail (10,7%), dalla pubblica amministrazione (6,6%) e dalla sanità (5,2%), a conferma di come la minaccia finanziariamente motivata colpisca in via prioritaria il tessuto produttivo più che le istituzioni pubbliche, colpite invece soprattutto dal rumore ideologico descritto sopra.
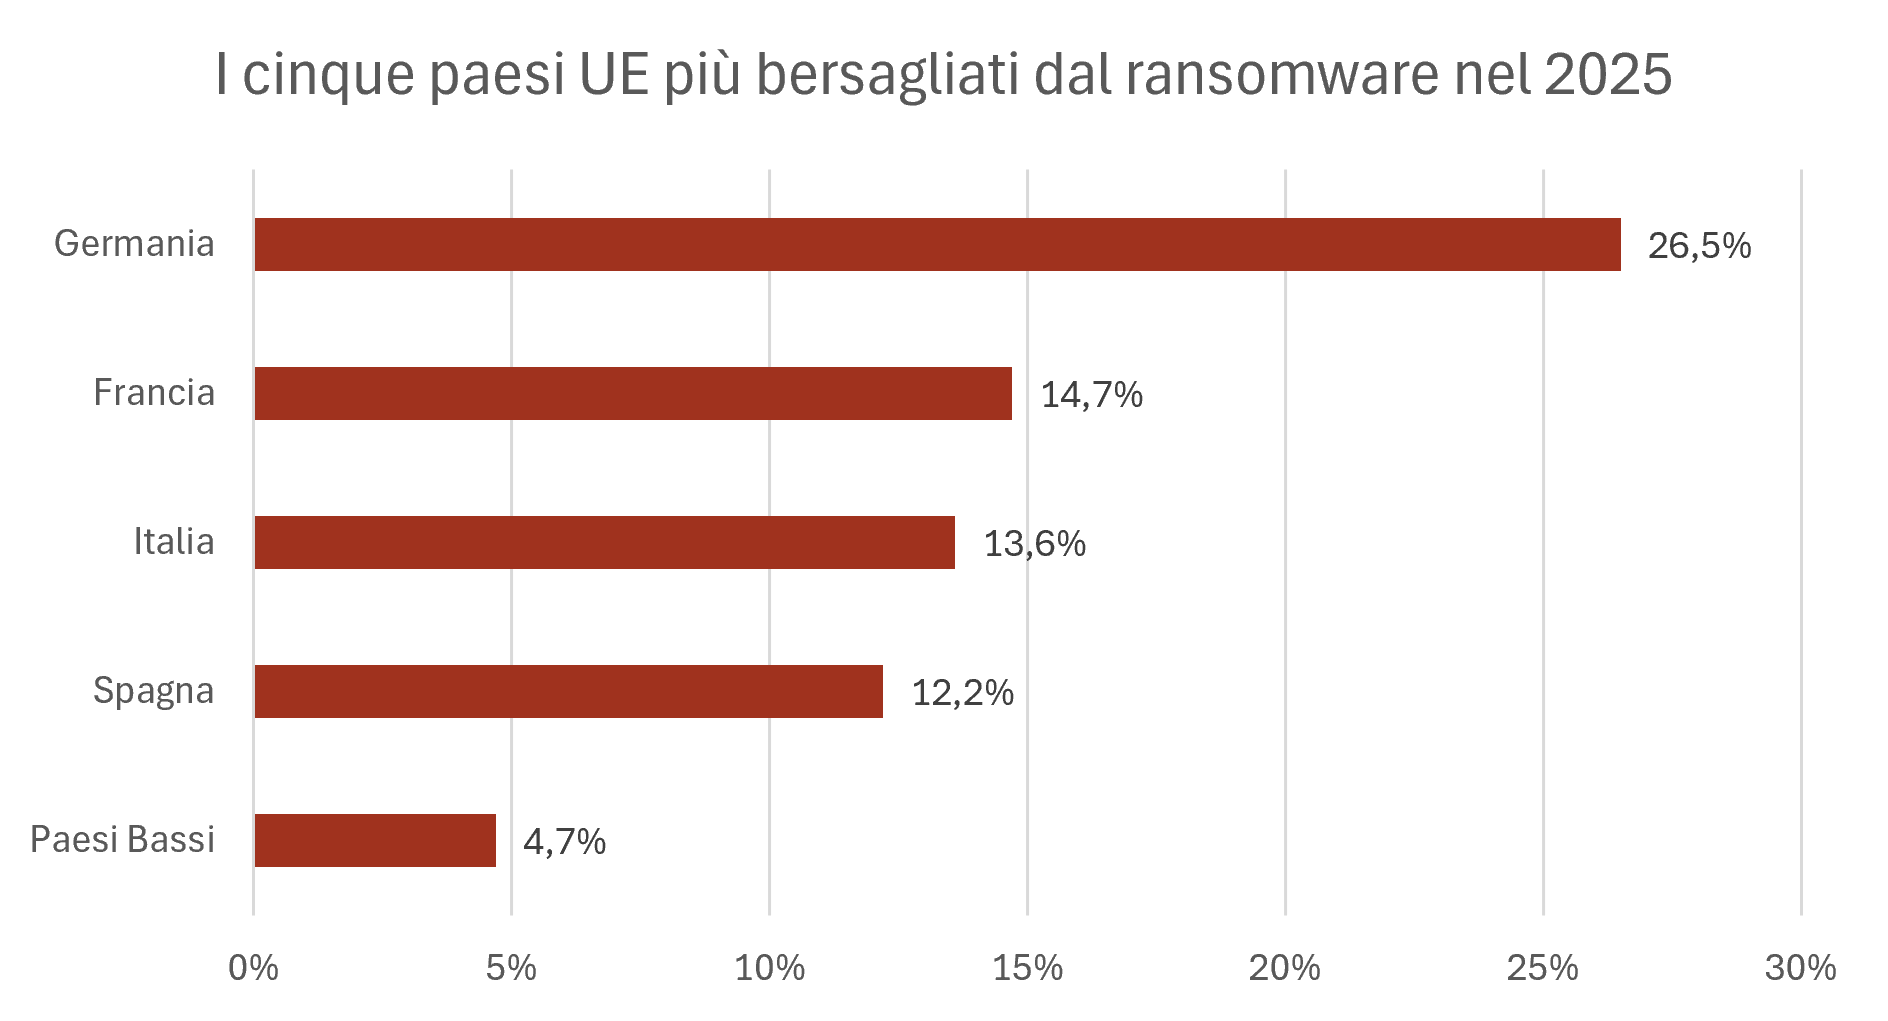
Sul fronte geografico l’Italia si colloca al terzo posto tra i paesi più colpiti (13,6%), dietro Germania (26,5%) e Francia (14,7%), e davanti a Spagna (12,2%) e Paesi Bassi (4,7%). Il rapporto cita esplicitamente l’attacco ransomware del gruppo INC contro l’Università Roma Tre del maggio 2025 che ha reso inaccessibili portali studenti, piattaforme didattiche e funzioni amministrative per giorni.
LA MINACCIA SILENZIOSA DELLO SPIONAGGIO INFORMATICO
Le attività di cyberspionaggio riconducibili a Stati rappresentano appena il 5,9% degli incidenti registrati, la quota più bassa tra le categorie principali, ma sono indicate da ENISA come la minaccia più rilevante sul piano strategico nel medio-lungo periodo. Restano in larga parte non immediatamente visibili, spesso documentate con un ritardo che può superare i quattro anni rispetto all’evento originario, il che ne rende sistematicamente sottostimato il reale impatto nelle rilevazioni annuali. Significativo, in questo senso, è anche il 6,3% di incidenti classificati come “non identificati”, una quota superiore persino a quella dello spionaggio confermato, che segnala quanto sia spesso difficile attribuire con certezza intenti e responsabilità dietro un attacco. Gruppi legati alla Russia come APT28, APT29 e Turla hanno continuato a colpire entità governative e diplomatiche, mentre il gruppo cinese Mustang Panda ha mantenuto un interesse costante per il settore marittimo e dei trasporti in almeno sette Stati membri. Di particolare rilievo è anche la crescita di campagne finanziariamente motivate condotte da attori legati a Stati, come nel caso del gruppo Moonstone Sleet, che ha utilizzato lo stesso ransomware Qilin impiegato dalla criminalità comune, a conferma di quanto i confini tra spionaggio e cybercrime si stiano progressivamente assottigliando. Chiudono la classifica due categorie marginali ma non trascurabili, la disinformazione (1,1%), che rimanda alle operazioni di manipolazione dell’informazione trattate nel capitolo dedicato al FIMI, e gli incidenti di sabotaggio o accidentali, entrambi fermi allo 0,1%.
L’INTELLIGENZA ARTIFICIALE ENTRA NELLA CATENA D’ATTACCO
Il rapporto dedica ampio spazio all’uso crescente dell’intelligenza artificiale da parte di gruppi criminali, hacktivisti e attori legati a Stati, finora impiegata soprattutto per potenziare tecniche già esistenti come il phishing su larga scala o la generazione di identità sintetiche, più che per produrre capacità radicalmente nuove. ENISA cita anche un caso segnalato direttamente da Anthropic, in cui un gruppo riconducibile a uno Stato ha utilizzato un sistema di intelligenza artificiale agentica nel corso di una campagna contro obiettivi internazionali, con un numero limitato di compromissioni riuscite. Guardando al 2026 l’Agenzia valuta probabile un ulteriore ampliamento del ruolo dell’IA lungo l’intera catena d’attacco, fino a possibili sperimentazioni verso operazioni “human-out-of-the-loop”, uno scenario che la Commissione europea ha iniziato ad affrontare con il nuovo Action Plan on Cybersecurity and Artificial Intelligence, presentato in parallelo alle raccomandazioni operative pubblicate dalla stessa ENISA sulla sicurezza informatica nell’era dei modelli di frontiera.
CONCLUSIONI
Il quadro che restituisce il Threat Landscape 2026 è, in fondo, un invito a leggere le statistiche con più attenzione di quanta se ne dia di solito. Gli attacchi che riempiono i notiziari e le dashboard di monitoraggio, quelli ideologici e a bassa intensità, sono anche i meno pericolosi in termini di danno reale, mentre le minacce che gli analisti dell’Agenzia considerano più gravi, lo spionaggio a Stati e le operazioni finanziariamente motivate più sofisticate, restano statisticamente marginali proprio perché più difficili da individuare e da rendicontare in tempo reale, come conferma anche l’ampia quota di incidenti che rimane semplicemente non identificata. È un paradosso che ha conseguenze dirette sulle priorità di policy europee, dalla NIS2 al Cyber Resilience Act fino al nuovo capitolo sull’intelligenza artificiale, perché allocare risorse in base al volume degli allarmi anziché alla loro gravità rischia di lasciare scoperto proprio ciò che conta di più. Non è più, in fondo, una questione di quanti attacchi l’Europa sia capace di contare, ma di quali, tra questi, sia davvero capace di fermare.