La cybersecurity è ormai una componente strutturale del funzionamento delle organizzazioni. La crescente digitalizzazione dei processi produttivi e l’integrazione dell’intelligenza artificiale nelle attività quotidiane ampliano le opportunità offerte dalle tecnologie digitali, ma parallelamente aumentano i possibili attacchi.
In questo contesto, la capacità di un’impresa o di un’amministrazione di proteggersi non dipende soltanto dalla qualità delle soluzioni tecnologiche adottate: un ruolo sempre più rilevante è svolto dalla consapevolezza dei lavoratori, dalla loro abilità di riconoscere le minacce e dalla presenza di procedure organizzative e percorsi formativi adeguati.
LA MINACCIA CYBER È PERCEPITA COME CONCRETA
Indicazioni interessanti emergono dal recente Flash Eurobarometer 576 “Cybersecurity at the workplace: awareness and preparedness among employees” della Commissione europea. La rilevazione, condotta tra il 27 aprile e l’8 maggio 2026, ha coinvolto complessivamente 25.747 lavoratori nell’Unione europea, di cui 1.003 in Italia.
I risultati restituiscono un quadro generale positivo, sia nel contesto europeo che nazionale, allo stesso tempo, però, emergono alcune aree di attenzione. Un primo elemento riguarda la percezione del rischio per la sicurezza informatica della propria azienda. In Italia il 17% degli intervistati considera “molto probabile” che la propria organizzazione possa subire un attacco informatico nei successivi sei mesi, mentre un ulteriore 32% lo ritiene “abbastanza probabile” (Fig.1). Quindi, quasi un lavoratore italiano su due (49%) considera probabile un attacco contro la propria organizzazione.
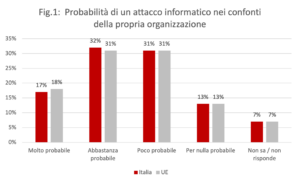
Ad accrescere la percezione del rischio contribuisce anche la valutazione delle possibili conseguenze di un attacco: l’82% dei lavoratori italiani ritiene infatti che un cyberattacco avrebbe effetti molto o abbastanza seri per la propria organizzazione, una quota in linea con quella rilevata a livello europeo.
I LAVORATORI RICONOSCONO IL PHISHING, PIÙ DIFFICILE INDIVIDUARE I FALSI GENERATI DALL’IA
Dalla percezione del rischio si passa poi all’esperienza concreta. Alla domanda relativa agli episodi di criminalità informatica registrati all’interno della propria organizzazione nei sei mesi precedenti, il phishing e le e-mail fraudolente risultano di gran lunga il fenomeno più frequentemente segnalato: interessano il 36% degli intervistati italiani, contro il 39% nella media UE (Fig.2). Seguono i tentativi di sottrarre dati personali, indicati dal 17% degli italiani, e gli attacchi malware, anch’essi al 17%. I tentativi di sottrarre password vengono segnalati dal 14%. Il 22% dichiara invece che, per quanto a propria conoscenza, la propria organizzazione non abbia sperimentato nessuno dei fenomeni proposti nei sei mesi considerati, quota superiore al 18% europeo.
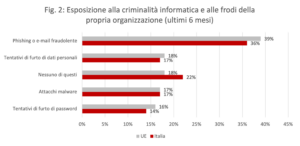
Il quadro conferma quindi quanto la componente umana continui a essere centrale. Le minacce più diffuse non richiedono necessariamente tecniche estremamente sofisticate: spesso puntano sulla capacità di convincere l’utente ad aprire un messaggio, seguire un collegamento, condividere credenziali o fornire informazioni riservate. Di conseguenza, gli investimenti tecnologici rappresentano soltanto una parte della strategia di difesa.
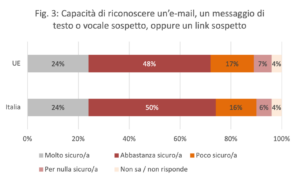
Da questo punto di vista, i lavoratori italiani mostrano un livello di sicurezza nelle proprie capacità leggermente superiore alla media europea quando devono riconoscere le forme di minaccia più tradizionali. Il 74% si dichiara molto o abbastanza sicuro di riuscire a riconoscere un’e-mail, un messaggio, una comunicazione vocale o un link sospetto, contro il 72% nell’UE (Fig.3).
Il quadro cambia sensibilmente quando entra in gioco l’intelligenza artificiale. Di fronte alla possibilità di riconoscere un video falso generato tramite IA, soltanto il 13% degli italiani si dichiara molto sicuro e il 39% abbastanza sicuro (Fig.4). Pertanto quasi la metà dei lavoratori italiani si considera poco o per nulla sicuro di riuscire a riconoscere un falso video generato dall’IA, o non esprime una valutazione.
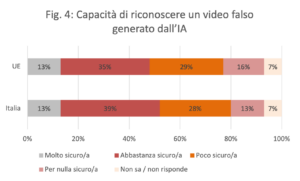
È probabilmente uno degli elementi più rilevanti: l’evoluzione delle tecniche di generazione di immagini, video e contenuti vocali rende infatti più difficile affidarsi esclusivamente all’esperienza maturata con le minacce tradizionali. La capacità di riconoscere un’e-mail anomala non si traduce automaticamente nella capacità di identificare una comunicazione audiovisiva manipolata. La diffusione dell’IA generativa richiede quindi un aggiornamento continuo delle competenze di sicurezza e dei programmi di awareness.
DALLA SICUREZZA TECNOLOGICA ALLA CULTURA DELLA SICUREZZA
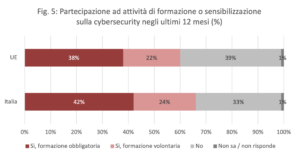
In questo contesto, la formazione assume un ruolo centrale. Nell’ultimo anno il 66% dei lavoratori italiani ha partecipato ad almeno un’attività di formazione o sensibilizzazione in materia di cybersecurity, obbligatoria o volontaria, una quota superiore al 60% rilevato a livello europeo (Fig.5). Rimane tuttavia una componente significativa della forza lavoro che non ha preso parte ad alcuna iniziativa formativa, evidenziando la necessità di rafforzare ulteriormente la diffusione, la periodicità e la continuità di questi percorsi. A livello europeo, infatti, il 39% degli intervistati dichiara di non aver seguito alcuna attività di formazione o sensibilizzazione nei dodici mesi precedenti la rilevazione.
Il fabbisogno di aggiornamento appare peraltro ancora molto elevato: l’85% dei lavoratori europei dichiara di essere interessato a migliorare le proprie competenze in materia di cybersecurity, di cui quasi un terzo si definisce “molto interessato” (Fig.6). Tale propensione appare particolarmente significativa se si considera che il 77% degli intervistati valuta già positivamente le proprie conoscenze in materia e che una maggioranza ha partecipato ad attività formative nell’ultimo anno.
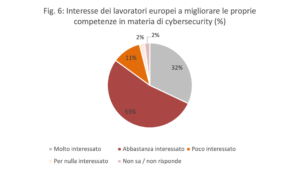
La domanda di nuove competenze non sembra quindi derivare dalla percezione di una preparazione insufficiente, ma riflette la consapevolezza della necessità di un aggiornamento continuo di fronte alla rapida trasformazione delle tecnologie e delle minacce digitali. Non a caso, l’86% dei lavoratori europei ritiene inoltre che il rafforzamento delle proprie competenze di cybersecurity possa risultare utile per il proprio futuro professionale.
CONCLUSIONI
I risultati della recente indagine europea mostrano come i lavoratori europei e italiani attribuiscano una elevata importanza alla cybersecurity, ma evidenziano al tempo stesso come la sicurezza non possa essere considerata un obiettivo definitivamente acquisito. La diffusione di phishing e tentativi di sottrazione dei dati continua, infatti, a rappresentare una minaccia concreta, mentre soltanto circa la metà dei lavoratori segnala la presenza di procedure, linee guida o attività di sensibilizzazione già operative all’interno della propria organizzazione.
In contesto digitale nel quale le tecniche di attacco evolvono rapidamente, la formazione non può pertanto ridursi a un adempimento occasionale, ma deve configurarsi come un processo continuativo di aggiornamento delle competenze. Proprio i dati relativi ai contenuti generati dall’intelligenza artificiale mostrano quanto rapidamente possa ampliarsi la distanza tra le conoscenze già acquisite e le capacità necessarie per affrontare nuove forme di rischio.
Per le aziende, il punto di partenza appare dunque complessivamente favorevole, ma è necessario trasformare la consapevolezza già presente tra i lavoratori in una cultura della cybersecurity stabile, diffusa e costantemente aggiornata, nella quale le procedure organizzative e competenze individuali operino in maniera complementare. Solo attraverso questo approccio è possibile accompagnare l’accelerazione digitale riducendo il rischio che il fattore umano diventi uno dei principali elementi di vulnerabilità.