Dall’11 settembre 2026 sono applicabili i primi obblighi operativi del Cyber Resilience Act (CRA), entrato in vigore a dicembre 2024: i fabbricanti di prodotti con elementi digitali devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che incidono sulla sicurezza di tali prodotti. Per farlo è stata resa disponibile la Single Reporting Platform (SRP), sviluppata e gestita dall’Agenzia dell’Unione europea per la cybersicurezza (ENISA).
Il passaggio è rilevante perché trasforma la gestione delle vulnerabilità da processo prevalentemente interno in un flusso informativo europeo, con tempi stringenti e più autorità coinvolte. La messa in funzione della piattaforma rappresenta quindi il primo vero banco di prova del regolamento e della capacità delle imprese di tradurre le nuove regole in procedure operative.
IL CRA ENTRA NELLA FASE OPERATIVA
Il Regolamento (UE) 2024/2847 (CRA) introduce requisiti orizzontali di cibersicurezza per i prodotti con elementi digitali lungo l’intero ciclo di vita. Il perimetro comprende hardware e software il cui uso previsto o ragionevolmente prevedibile comporta una connessione logica o fisica, diretta o indiretta, a un dispositivo o a una rete. La disciplina interessa quindi un insieme molto ampio di prodotti, dai sistemi operativi e dai software aziendali ai router, ai dispositivi connessi e a numerose componenti integrate in altri prodotti.
La scadenza di settembre non rende ancora applicabile l’intero impianto del CRA. I requisiti essenziali di sicurezza, gli obblighi di gestione delle vulnerabilità durante il periodo di supporto e le regole sulla valutazione di conformità diventeranno vincolanti dall’11 dicembre 2027. Gli obblighi di segnalazione dell’articolo 14, invece, si applicano già ora ai fabbricanti.
Un ulteriore elemento merita attenzione: secondo le FAQ aggiornate da ENISA, gli obblighi riguardano anche i prodotti che rientrano nel campo di applicazione del CRA e sono stati immessi sul mercato prima dell’11 dicembre 2027. Non è invece richiesta una segnalazione retroattiva quando il fabbricante era già a conoscenza dello sfruttamento attivo prima dell’11 settembre 2026.
COSA DEVE ESSERE SEGNALATO
Il CRA distingue due fattispecie. La prima è la vulnerabilità attivamente sfruttata, per la quale esistono prove affidabili che un soggetto malintenzionato abbia sfruttato la debolezza in un sistema senza l’autorizzazione del proprietario. Non tutte le vulnerabilità devono quindi essere notificate: una falla può richiedere analisi, correzione e divulgazione coordinata senza rientrare automaticamente nel flusso obbligatorio dell’articolo 14.
La seconda fattispecie riguarda gli incidenti gravi che incidono sulla sicurezza del prodotto. Sono rilevanti gli eventi capaci di compromettere la disponibilità, l’autenticità, l’integrità o la riservatezza di dati e funzioni sensibili o importanti, oppure di determinare l’introduzione o l’esecuzione di codice malevolo nel prodotto o nei sistemi dell’utilizzatore. Anche in questo caso non basta la presenza di un’anomalia: occorre valutarne l’impatto, o il possibile impatto, sulla sicurezza del prodotto.
Il momento decisivo è quello della conoscenza. Gli orientamenti della Commissione collegano l’avvio dei termini a un ragionevole grado di certezza circa lo sfruttamento attivo o la gravità dell’incidente. Informazioni ancora generiche o non verificate non fanno necessariamente partire i termini di cui si dirà a breve; allo stesso tempo, il fabbricante non può attendere la conclusione di un accertamento tecnico approfondito prima di notificare. Questo equilibrio rende essenziale collegare i canali di rilevazione, i team di sicurezza del prodotto e le funzioni legali e di compliance.
24 ORE PER IL PRIMO PREALLARME
La procedura si sviluppa in tre passaggi. Il primo è un preallarme da trasmettere senza ingiustificato ritardo e, in ogni caso, entro 24 ore dalla conoscenza dell’evento. Entro 72 ore deve seguire una notifica più completa, con le informazioni generali disponibili e una prima valutazione. Il rapporto finale segue tempistiche diverse: per una vulnerabilità attivamente sfruttata va inviato entro 14 giorni dalla disponibilità di una misura correttiva o di attenuazione, come una patch; per un incidente grave entro un mese dalla notifica.
La progressione riflette la natura dinamica degli eventi cyber. Nelle prime ore il fabbricante può disporre soltanto di elementi parziali, mentre le informazioni tecniche, l’estensione dell’impatto e le misure di mitigazione si consolidano nel tempo. La piattaforma consente perciò di iniziare con i dati disponibili e di integrare la segnalazione nelle fasi successive.
La distinzione tra le tre fasi evita di caricare il preallarme di informazioni che potrebbero non essere ancora reperibili. Non riduce però la pressione organizzativa. Ventiquattro ore richiedono procedure di escalation già definite, criteri condivisi per qualificare l’evento e una chiara attribuzione delle responsabilità. In assenza di questi presidi, il rischio è che il tempo venga assorbito dalla ricerca del referente interno o dal confronto su chi debba autorizzare l’invio.
UN’UNICA PIATTAFORMA PER IL COORDINAMENTO EUROPEO
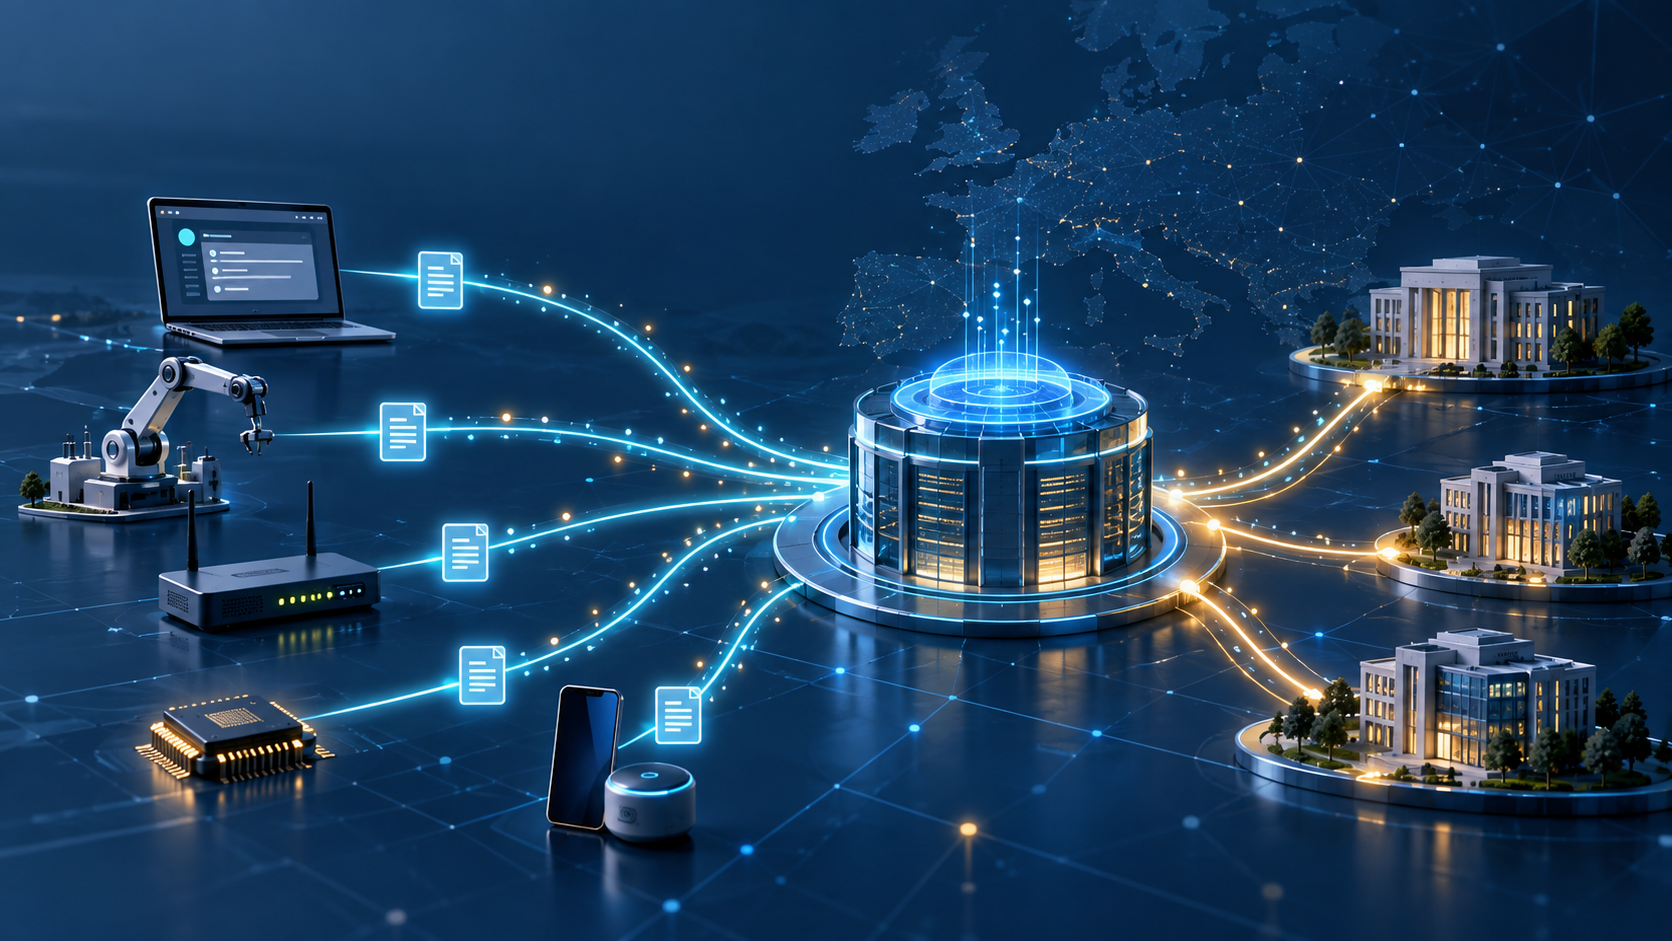
La Single Reporting Platform (SRP) nasce per semplificare un adempimento che, in assenza di un punto comune, potrebbe richiedere comunicazioni separate a più autorità nazionali. In sostanza, il fabbricante invia una sola notifica attraverso la SRP e seleziona lo CSIRT designato come coordinatore. Si tratta dello CSIRT dello Stato membro nel quale il fabbricante ha il proprio stabilimento principale, ossia dove sono prevalentemente assunte le decisioni sulla cibersicurezza dei prodotti oggetto della segnalazione.
In questo modo, la segnalazione è resa disponibile contemporaneamente allo CSIRT coordinatore e a ENISA. Lo CSIRT che la riceve deve poi diffonderla agli omologhi degli Stati membri nei quali il prodotto è stato messo a disposizione e condividere con le autorità di vigilanza del mercato le informazioni necessarie alle loro funzioni.
Per la notifica delle 72 ore relativa a una vulnerabilità attivamente sfruttata, in una delle circostanze tassative previste dall’articolo 16, paragrafo 2, del CRA, il fabbricante può chiedere che la diffusione completa delle informazioni sia ritardata. La richiesta deve essere motivata, ma la decisione spetta al CSIRT coordinatore; nel frattempo, ENISA può ricevere soltanto informazioni parziali. La riservatezza delle informazioni è un punto essenziale perché le segnalazioni possono contenere dettagli sensibili su debolezze ancora sfruttabili o su misure correttive non completamente distribuite.
COME FUNZIONA LA PIATTAFORMA PER LE IMPRESE
Il manuale operativo pubblicato da ENISA chiarisce alcuni aspetti che incidono direttamente sulla preparazione aziendale. Le notifiche sono inserite da rappresentanti designati, gli “Assigned Representatives”, che accedono tramite un account personale (EU Login con autenticazione a più fattori). Per ogni fabbricante può esserci un solo rappresentante principale, affiancato da un massimo di venti rappresentanti secondari. Entrambi possono trasmettere e aggiornare le notifiche, ma il rappresentante principale dispone di maggiori funzioni amministrative e può vedere tutte le segnalazioni riferite al fabbricante; i secondari vedono soltanto quelle da loro inviate.
La verifica dell’associazione tra rappresentante e fabbricante è effettuata dal CSIRT coordinatore e procede parallelamente alla segnalazione. Un rappresentante la cui associazione al fabbricante non sia stata ancora verificata può comunque inviare fino a venti notifiche. ENISA suggerisce di non registrarsi preventivamente sulla piattaforma in assenza di un caso da segnalare, anche per limitare il carico di validazione sugli CSIRT.
La versione iniziale della SRP offre le funzioni indispensabili per le notifiche obbligatorie, ma non è ancora il punto di arrivo. Al lancio, l’interfaccia è disponibile soltanto in inglese, non dispone di un’API per automatizzare l’invio e non consente le segnalazioni volontarie previste dall’articolo 15. ENISA ha annunciato che queste funzioni saranno ampliate sulla base dell’esperienza operativa e delle esigenze degli utenti. Per le organizzazioni che gestiscono grandi portafogli di prodotti, l’assenza iniziale di un’integrazione automatica rende ancora più importante ordinare a monte dati, responsabilità e flussi interni.
CONCLUSIONI
L’avvio delle segnalazioni segna un cambiamento concreto per la resilienza dei prodotti con elementi digitali a norma del CRA. Il valore della SRP dipenderà dalla qualità delle informazioni ricevute, dalla capacità degli CSIRT di valutarle e diffonderle in tempi utili e dalla fiducia delle imprese nella protezione dei dati trasmessi. La piattaforma dovrà inoltre evolvere senza aggiungere complessità a un quadro nel quale lo stesso evento può attivare obblighi previsti da discipline diverse, a cominciare dalla NIS2.
Per i fabbricanti, questo passaggio porta in primo piano la governance della sicurezza del prodotto. Rilevare una vulnerabilità o un incidente non basta, bensì occorre capire rapidamente se la prima è attivamente sfruttata e se il secondo è effettivamente grave, come pure raccogliere le informazioni disponibili e affidare l’invio a persone autorizzate. La conformità si misura quindi nella capacità di collegare sviluppo, gestione delle vulnerabilità, risposta agli incidenti, assistenza ai clienti e funzioni legali.
Per le PMI restano necessari orientamenti aggiornati, assistenza e strumenti proporzionati. In quest’ottica, l’ENISA ha già messo a disposizione FAQ, glossario, tutorial e help desk; la fase appena avviata mostrerà dove le procedure richiedono ulteriori chiarimenti.
In definitiva, la SRP rende operativo il primo tassello del CRA e trasforma le segnalazioni in una fonte comune di conoscenza sulle minacce ai prodotti digitali. Il vero risultato non sarà il numero delle notifiche raccolte, ma la capacità di usare quelle informazioni per accelerare le correzioni, coordinare la risposta e ridurre l’esposizione degli utilizzatori. È su questo terreno che, nei prossimi mesi, si misurerà la distanza tra un nuovo adempimento e un effettivo rafforzamento della resilienza cibernetica europea.